

Um sistema criado para ajudar a polícia a localizar criminosos pode ter aberto uma janela para que criminosos espionassem a própria polícia. O sistema Smart Sampa teve dados sensíveis expostos na internet e permitiu acesso indevido a mais de 58 mil câmeras.
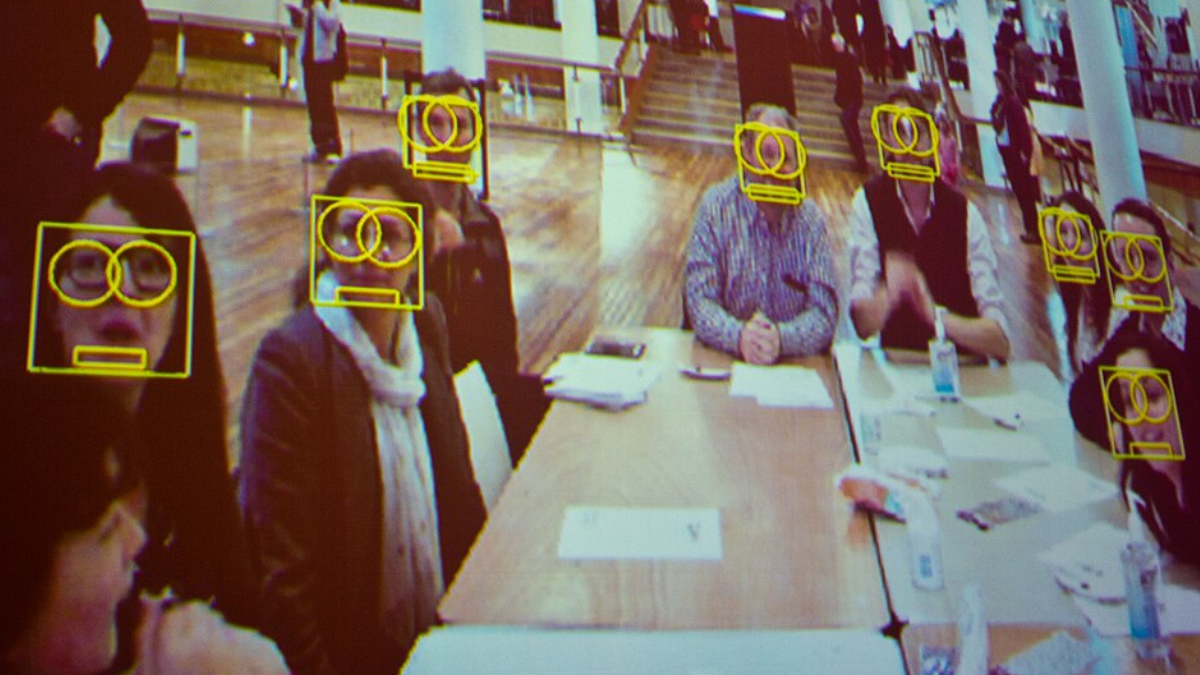
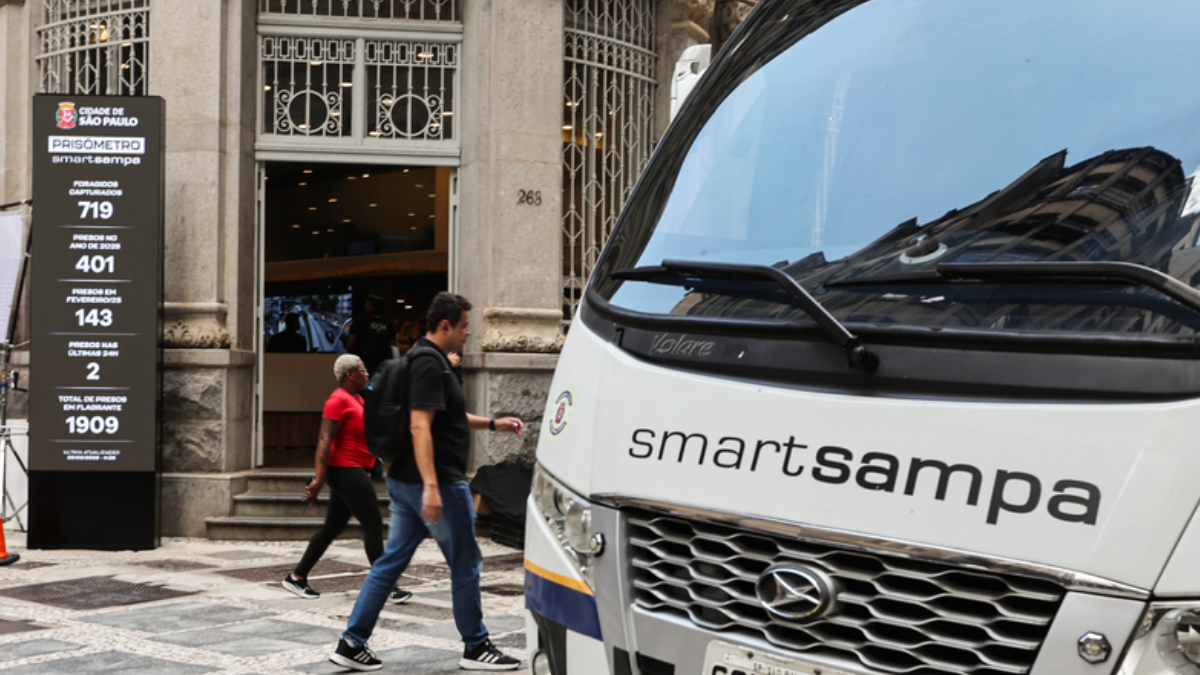
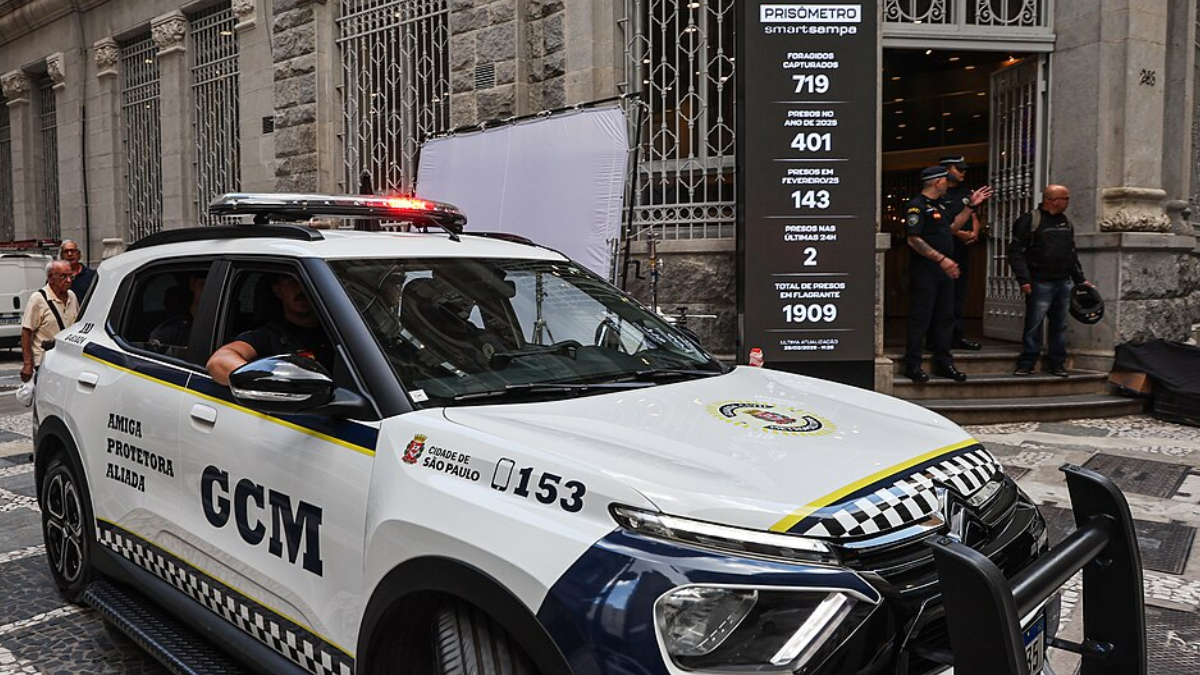
O caso ganhou ainda mais força porque as imagens não se limitavam às ruas. Era possível acessar equipamentos em creches, escolas, hospitais, unidades de saúde e bases da Guarda Civil Metropolitana, além de acompanhar pessoas e veículos pela cidade utilizando inteligência artificial.
O escândalo ganhou um novo capítulo na última terça-feira (3), quando outra investigação revelou que 17 mil câmeras de empresas parceiras do Smart Sampa podiam ter suas imagens acessadas sem senha, incluindo equipamentos próximos às residências de autoridades brasileiras. A Prefeitura de São Paulo abriu uma segunda apuração para investigar o episódio.
Apesar de ainda não ter sido comprovado o uso dos servidores do Smart Sampa por facções criminosas, a hipótese não está descartada. Códigos de acesso ficaram disponíveis por cerca de 11 meses na internet, e apurações posteriores apontam que acessos podem ter circulado desde 2024.
Reportagem revelou acesso a mais de 58 mil câmeras
O escândalo começou em 20 de outubro, quando uma reportagem do jornalista Artur Rodrigues, do UOL, revelou que informações internas do Smart Sampa estavam disponíveis em um repositório público havia aproximadamente 11 meses.
O material incluía 181 logins e senhas de usuários, informações cadastrais de mais de 6 mil agentes de segurança e instruções que permitiam reproduzir partes da plataforma em outros computadores ou celulares.
Para verificar se os dados realmente davam acesso ao programa, o jornalista criou uma interface baseada nas informações disponíveis e entrou no sistema. A reportagem conseguiu visualizar câmeras e navegar pelo mapa de monitoramento de São Paulo.
O teste foi além. Nos Campos Elíseos, região central da capital, o repórter acenou diante de câmeras instaladas em totens privados e conseguiu observar os próprios movimentos pelo sistema. Ao todo, oito câmeras foram utilizadas na verificação.
Sistema permitia localizar pessoas e pesquisar dados
Quem tivesse acesso às credenciais não ficava limitado às imagens. A plataforma permitia pesquisar nomes, CPFs e placas de veículos, além de consultar informações relacionadas a boletins de ocorrência.
O problema se tornava especialmente grave porque o Smart Sampa acompanha a movimentação de pessoas e veículos em tempo real. Em mãos erradas, as imagens poderiam ser usadas para identificar rotinas e locais frequentados por um determinado alvo.
Prefeitura culpa servidor e nega falha no Smart Sampa
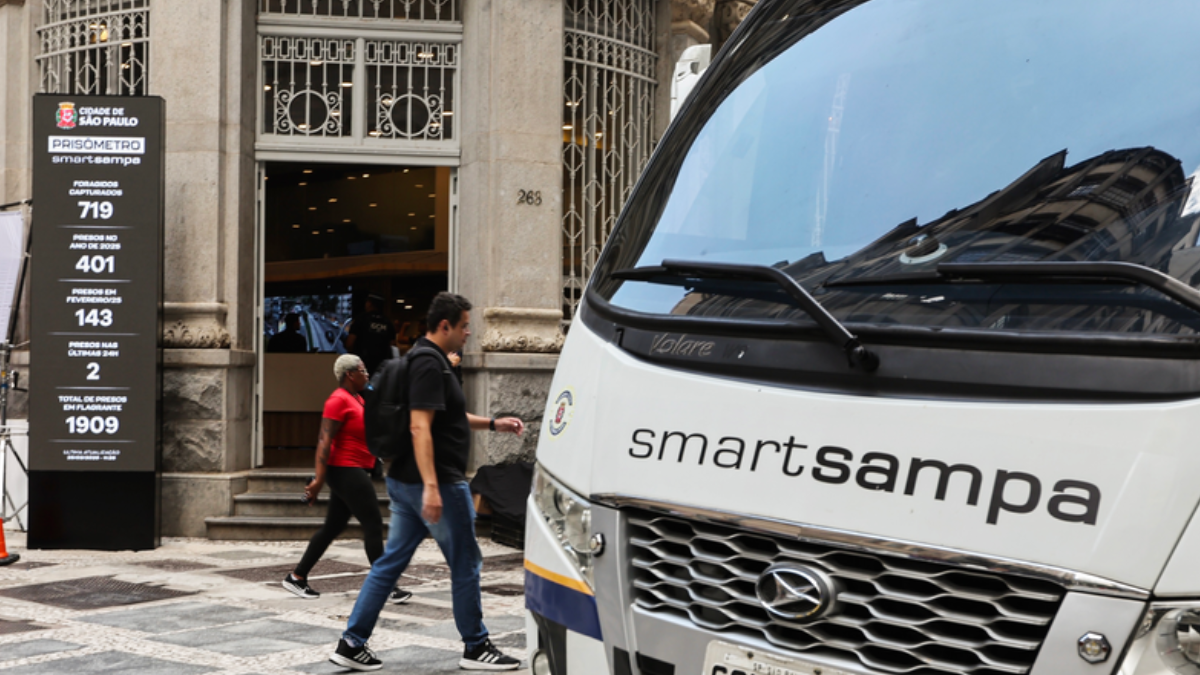
A Prefeitura de São Paulo apresenta uma versão diferente para o episódio. A gestão Ricardo Nunes afirma que não houve invasão ao Smart Sampa nem vulnerabilidade nos mecanismos centrais da plataforma.
Segundo a administração municipal, um servidor da Guarda Civil Metropolitana tinha acesso autorizado ao programa e teria divulgado informações ilegalmente. O funcionário foi afastado e passou a ser investigado pela Corregedoria da GCM.
A prefeitura também afirma não ter identificado uso indevido da plataforma. Após ser procurada pela reportagem do UOL, retirou o material da internet e informou ter reforçado os controles de segurança, incluindo autenticação em duas etapas.
Ricardo Nunes afirmou posteriormente que a administração já acompanhava a situação e monitorava o servidor suspeito. Segundo o prefeito, algumas informações teriam permanecido acessíveis como uma espécie de isca para acompanhar possíveis acessos.
A explicação passou a ser questionada por especialistas em segurança digital, como Hiago Kin Levi, presidente do Instituto Brasileiro de Resposta a Incidentes Cibernéticos (Ibrinc). Em entrevista ao UOL, ele argumenta que informações sensíveis e imagens reais de cidadãos não deveriam permanecer expostas como parte de uma estratégia para identificar um possível invasor.
Novas credenciais podem estar expostas desde 2024
O tamanho do problema aumentou na última quinta-feira (29). Uma nova apuração da Folha de S.Paulo mostrou que credenciais relacionadas ao Smart Sampa podem ter circulado na internet desde pelo menos outubro de 2024.
Um pesquisador de segurança digital encontrou 15 credenciais que teriam sido capturadas por um programa malicioso do tipo infostealer. Esse tipo de software infecta computadores e pode roubar senhas, cookies e outras informações armazenadas.
O mesmo pesquisador encontrou endereços digitais associados a sistemas da empresa responsável pela tecnologia em outros municípios. Porém, é necessária uma apuração mais profunda para revelar se houve vazamentos em outras cidades e estados.
Justiça determinou perícia independente
Paralelamente ao escândalo, a Justiça paulista manteve a realização de uma perícia técnica independente no Smart Sampa. A análise deverá verificar a segurança da informação, criptografia, tratamento de dados e funcionamento dos algoritmos de reconhecimento facial.
A perícia faz parte de uma ação movida pelo Laboratório de Políticas Públicas e Internet, pelo Instituto de Referência Negra Peregum e pela Defensoria Pública de São Paulo. O Núcleo de Estudos da Violência da USP foi indicado para participar da análise.
O contrato do Smart Sampa também prevê punições caso uma eventual investigação conclua que houve descumprimento das regras de segurança pela empresa responsável. A multa pode chegar a R$ 58,8 milhões, equivalente a 10% do valor original do contrato.
Ministério Público e ANPD entraram no caso
O Ministério Público de São Paulo abriu uma notícia de fato para analisar o episódio. O procurador-geral de Justiça, Paulo Sérgio de Oliveira e Costa, classificou o vazamento como grave e informou que o caso seria analisado pela área de Patrimônio Público.
A Autoridade Nacional de Proteção de Dados também passou a acompanhar o caso. Em 21 de outubro, a ANPD informou que ainda não havia recebido da prefeitura a comunicação formal sobre o incidente e posteriormente pediu esclarecimentos à administração municipal.
Na quarta-feira (28), surgiu outra pressão. O Conselho Nacional dos Direitos Humanos pediu a suspensão do Smart Sampa, além da preservação dos registros de acesso e da apuração dos possíveis danos provocados pela exposição das informações.
Segunda falha no sistema exposta
Menos de duas semanas depois da primeira denúncia, o Smart Sampa voltou ao centro de um escândalo. Uma nova investigação do jornalista Artur Rodrigues revelou que 17 mil câmeras de empresas parceiras do sistema podiam ser acessadas sem senha ou qualquer outra autenticação.
Durante cinco dias, a reportagem conseguiu acompanhar transmissões ao vivo de equipamentos hospedados na plataforma da Monuv, empresa que oferece serviços de armazenamento de imagens em nuvem.
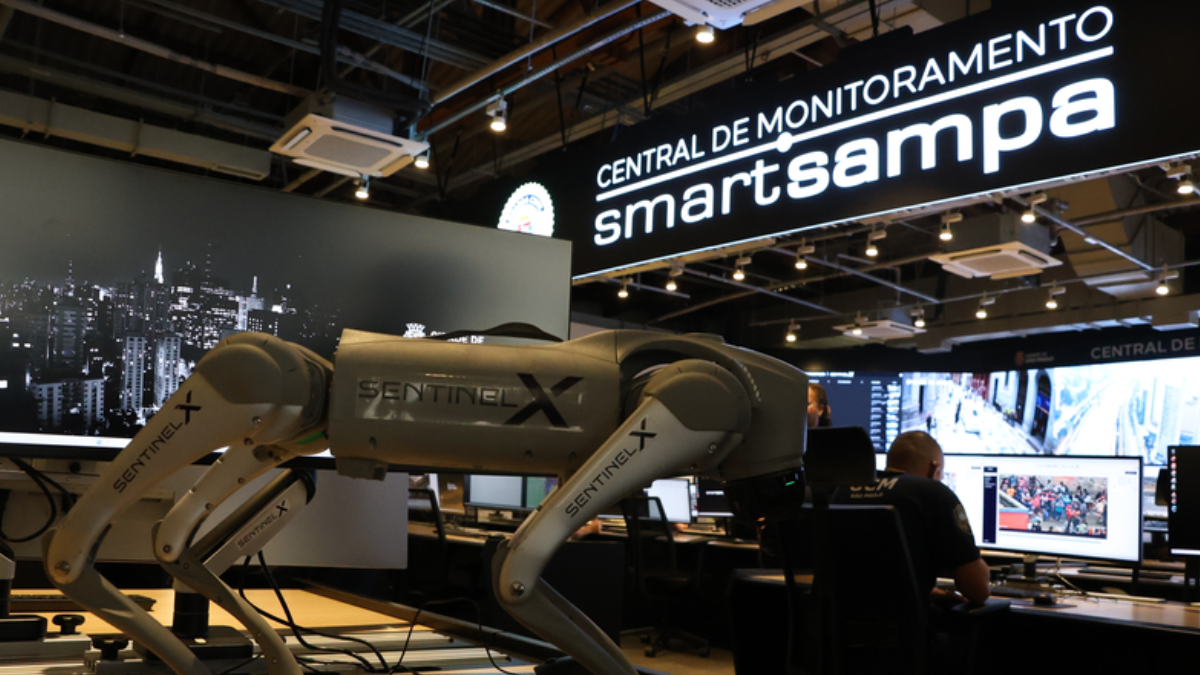
A vulnerabilidade também permitia visualizar imagens de entradas de estabelecimentos privados, incluindo clubes tradicionais da capital paulista. Segundo a investigação, a falha estava relacionada a informações presentes no código de um site ligado à SentinelX, empresa responsável pela tecnologia do Smart Sampa.
Os links foram desativados em 30 de outubro, após os questionamentos da reportagem. Na terça-feira (3), a Prefeitura de São Paulo anunciou a abertura de uma segunda investigação, mas negou que os dados estivessem disponíveis publicamente na internet.
Segundo a administração municipal, os endereços das câmeras constavam de uma planilha produzida pela Prodam durante uma auditoria de cibersegurança. A gestão Ricardo Nunes classificou o envio do documento à imprensa como vazamento ilegal de informações sigilosas e afirmou que não encontrou indícios de ataques externos ao sistema.
A prefeitura também destacou que as mais de 20 mil câmeras próprias do município não estavam na planilha, atribuindo às empresas parceiras a responsabilidade pela segurança de seus equipamentos.
Smart Sampa ganhou reconhecimento facial para entrar no próprio sistema
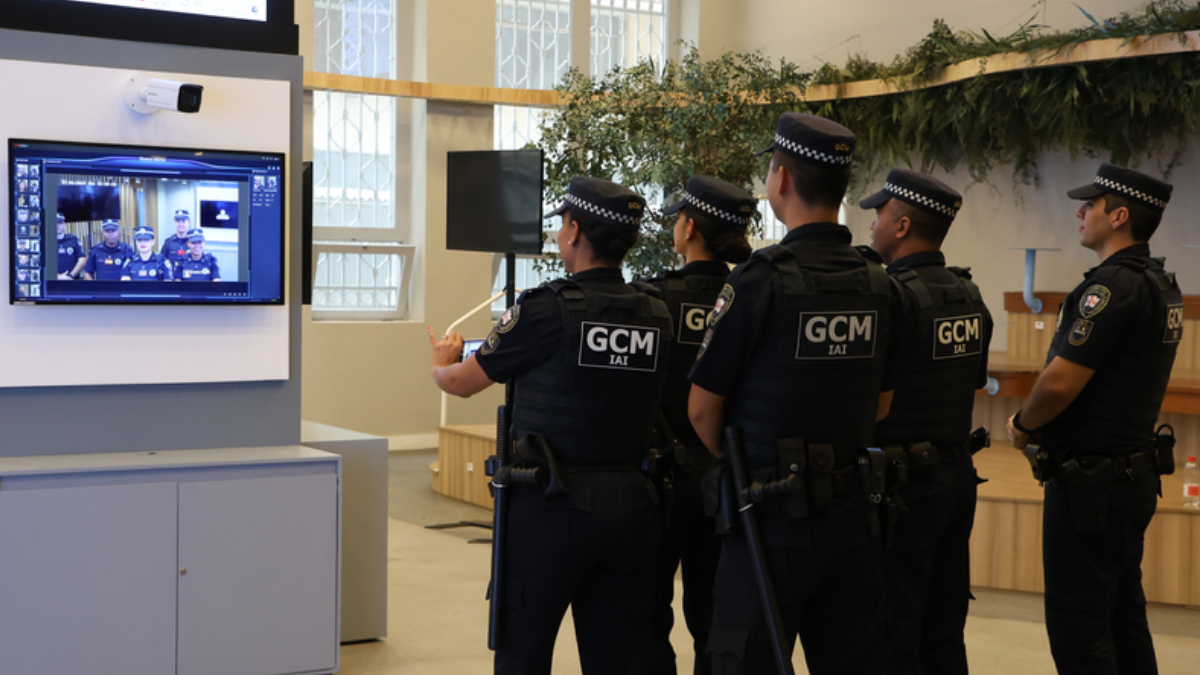
A prefeitura respondeu ao episódio também com mudanças técnicas. Desde terça-feira (27), o acesso de servidores ao Smart Sampa passou a contar com reconhecimento facial, criando uma nova camada de identificação além das credenciais tradicionais.
No mesmo dia, prefeitura e Ministério Público assinaram acordos para ampliar justamente o uso da plataforma contra o crime organizado. Promotores do Gaeco poderão acessar informações e imagens do Smart Sampa para apoiar investigações.